管理員權限操作篇
網站不是只有一個人碰之後,權限就不能再靠口頭默契。內容夥伴需要改文章,課務人員需要處理課程,外包可能只參與一段時間;若每個人都拿到整套權限,省下的是幾分鐘設定,留下的卻是長期風險。
InfoBox 初階以上方案提供會員與團隊功能。共管管理員可逐項授權,因此實務重點不是「要不要給管理員」,而是「這個人為了完成工作,最少需要碰哪些功能」。本文只談這套原則如何落地,不假設未確認的按鈕、欄位或自動化流程。
先把角色和工作範圍說清楚
授權前,先寫出對方實際要完成的工作。職稱太模糊,例如「營運」「小編」「技術」,都不足以決定權限。有效的描述應該是具體任務,例如整理內容、維護課程、查看特定營運資訊,或在限定期間協助專案。
可以先用四個問題縮小範圍:
- 他每週固定要完成什麼?
- 哪些功能不開,就無法完成工作?
- 哪些功能只是偶爾可能用到?
- 這份權限何時應重新檢查或收回?
第三題最容易被忽略。「可能用到」不等於現在就要開。真的出現需求時再補權限,比先開一大包、日後忘記回收更穩妥。
| 人員情境 | 授權判斷 | 管理原則 |
|---|---|---|
| 固定協作者 | 依日常任務逐項開放 | 定期核對工作是否改變 |
| 短期外包 | 只開專案必要功能 | 專案結束立即檢查登入資格與權限 |
| 代理人員 | 只補代理期間缺口 | 原負責人回任後收回額外範圍 |
| 負責人交接 | 新舊人分階段調整 | 確認接手後再結束舊權限 |
逐項授權,不要用「全部開放」代替思考
共管管理員可以逐項授權,做法很直接:只開對方該碰的功能。這就是最小權限,不是故意限制同事,而是把誤操作、帳號遭冒用與責任不清的影響範圍縮小。
設定時可把需求分成三層:
- 必要:沒有這項功能,工作確實做不完。
- 待確認:偶爾可能需要,但目前沒有明確任務。
- 不相關:和職責無關,不開放。
第一次授權只處理「必要」。待確認項目留到實際需求出現時再評估;不相關項目則不要因為對方資深、合作已久或操作方便而一起開。
最小權限也不是一次設定後永遠不動。人員換職務、專案收尾、工作改由別人承接,都代表原本合理的授權可能已經過大。權限管理的工作量,主要不在第一次勾選,而在後續是否持續整理。
從管理員清單做日常盤點
InfoBox 的管理員清單可查看角色、開放幾項功能,以及該管理員能否登入。這三項資訊適合當成權限盤點的入口,但不能只看數量就下結論。
 🔍 點擊放大
「開放幾項功能」能幫你快速找出值得檢查的帳號。例如某位短期協作者開放項目明顯較多,應回頭對照其工作;但項目多不必然代表錯誤,項目少也不保證安全。真正的判準仍是每一項是否符合當前職責。
建議固定用同一份檢查順序:
- 清單上是否仍有已離開或專案已結束的人?
- 角色是否符合目前合作關係?
- 開放功能的數量是否值得進一步複核?
- 能否登入的狀態是否符合現況?
- 最近是否有人換職務、代理或完成交接?
頻率不必追求形式。團隊異動多時,可每月檢查;人員單純時,也至少在加入、調職、專案結束與離開時檢查。關鍵是把觸發條件寫下來,不要等到出事才回頭整理。
停用不是刪名字,而是切斷不再需要的存取
當合作終止或帳號暫時不該使用時,目標很明確:讓不再需要的人不能登入,並確認原先開放的功能不再形成存取缺口。本文不指定未經確認的操作名稱;實際處理後,應回到管理員清單確認該帳號能否登入。
停用前後可依序處理:
- 確認對方手上的工作是否已交付。
- 指定接手者,不要讓工作卡在個人身上。
- 盤點仍在進行的內容、課程或營運事項。
- 調整舊管理員的登入資格與權限範圍。
- 回到管理員清單,核對角色、開放項目數與能否登入。
- 記下處理人、原因與完成時間,供團隊內部追查。
若只是請假、暫停合作或等待續約,也不要用「之後可能回來」當成保留存取的理由。需要時再恢復適當範圍,比長期放著可登入帳號更符合最小權限。
交接要分成工作、權限、驗收三段
交接失敗常不是資料沒寫,而是新管理員尚未具備必要範圍,舊管理員卻已退出;另一種則相反,新舊兩人長期都保留同樣權限。較穩的做法是把交接拆成三段。
第一段:列工作。 寫出接手者要維持的日常任務、進行中事項與待處理問題,不要只交一個職稱。
第二段:配權限。 依任務逐項開放必要功能,不照抄前任的全部設定。前任可能因歷史任務累積了不再需要的範圍,直接複製只會把舊問題帶到新帳號。
 🔍 點擊放大
第三段:做驗收。 由接手者完成一次實際工作確認可用,再收回舊管理員不再需要的存取。驗收重點是工作能否完成,不是權限看起來夠多。
| 交接節點 | 應確認事項 | 完成條件 |
|---|---|---|
| 交接前 | 任務、進度、接手人 | 工作範圍有明確歸屬 |
| 授權時 | 每項功能是否必要 | 無關功能未開放 |
| 驗收時 | 接手者能否完成工作 | 必要流程已實際確認 |
| 結案時 | 舊帳號是否仍可登入 | 狀態符合合作現況 |
使用 MCP,也不能繞過管理員權限
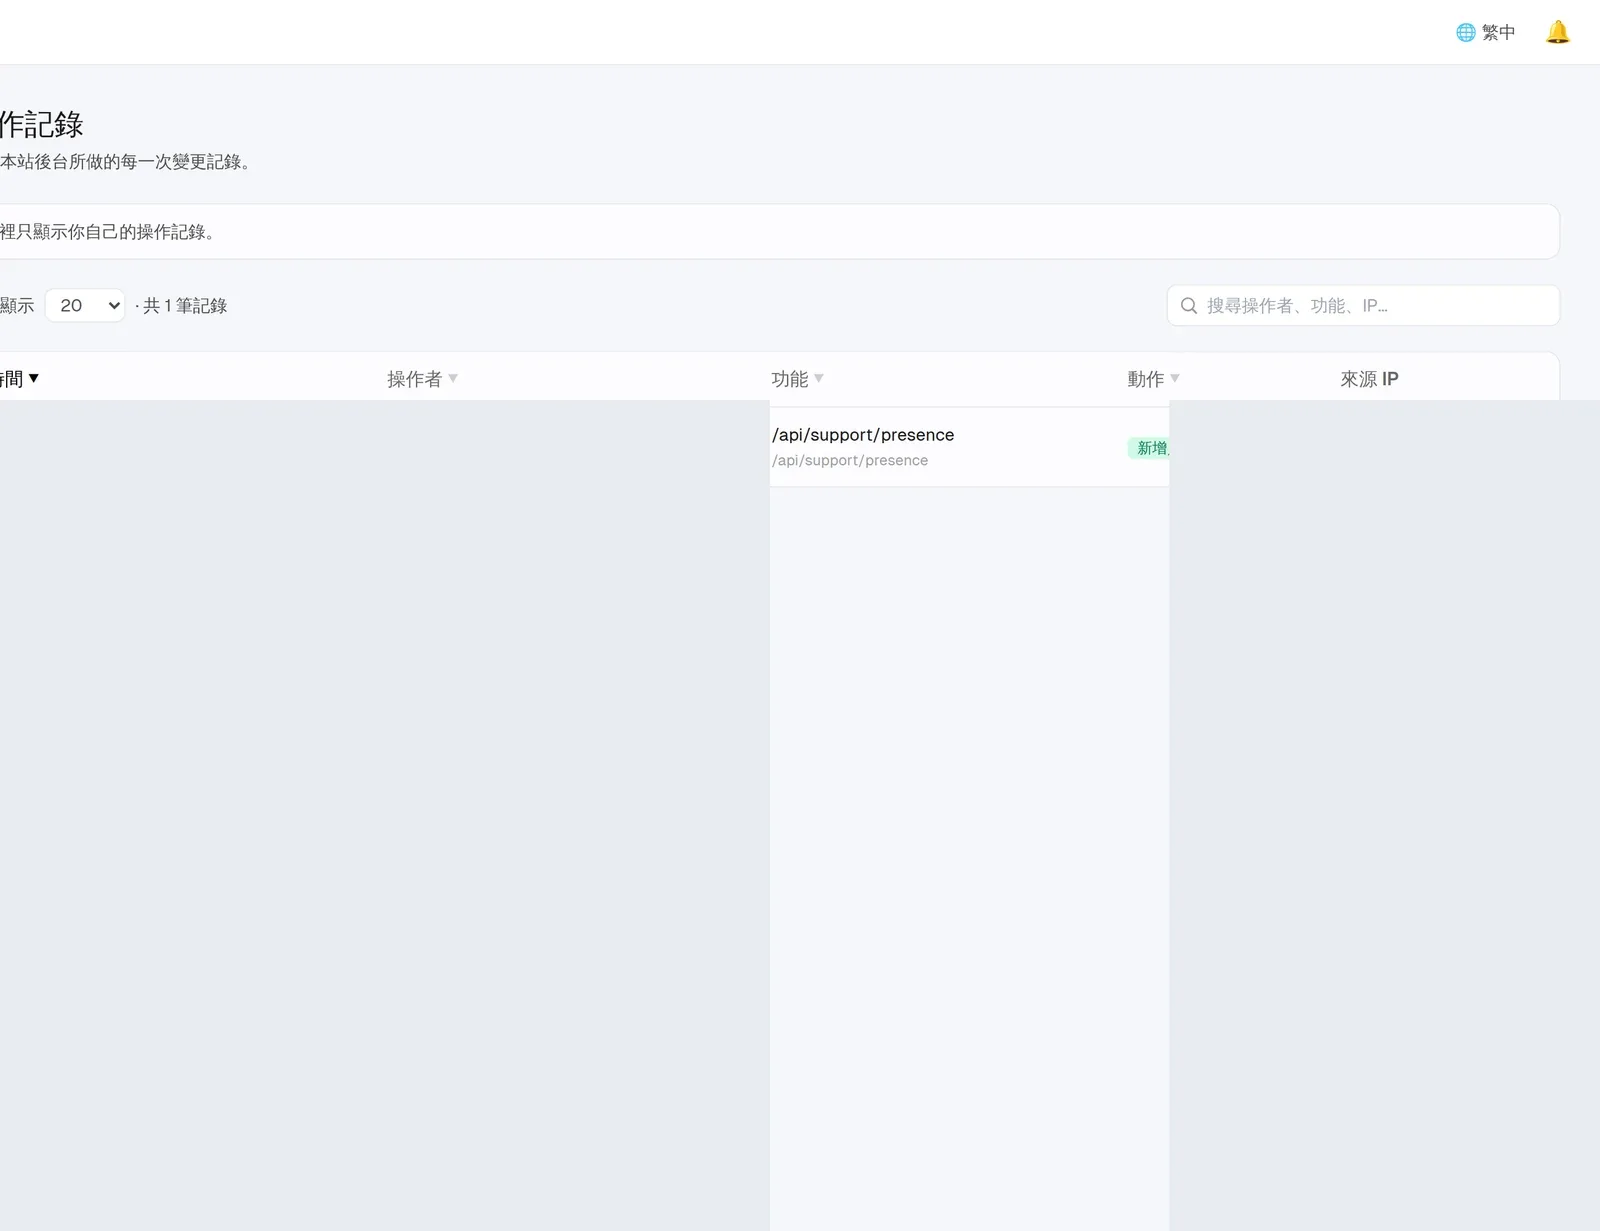
InfoBox 的 MCP 動作不會超過該管理員本身的權限,且會留下稽核紀錄。這代表 MCP 是沿用既有授權邊界,不是取得更高權限的捷徑。
因此,準備讓管理員透過 MCP 執行工作前,仍應先完成同一套判斷:這個人需要做什麼、哪些功能是必要、哪些不該碰。若底層管理員權限開得過大,MCP 可執行的範圍也會跟著變大;最小權限必須從管理員設定開始。
 🔍 點擊放大
稽核紀錄的價值在於事後可以追查動作,但「留有紀錄」不等於可以放寬權限。正確順序應是先限制可做範圍,再用紀錄協助核對。若發現非預期操作,先確認對應管理員的職責與授權是否合理,再處理權限調整與內部流程。
團隊也應約定基本查核方式:誰負責看、哪些情況要看、發現異常後由誰處理。不要把稽核紀錄當成只有出事才打開的備份;在人員交接、權限變更或重要作業後抽查,更容易及早發現範圍不符。
一份可直接採用的權限管理清單
新管理員加入時:
- 以具體任務定義角色,不只寫職稱。
- 僅逐項開放完成任務必要的功能。
- 約定何時重新檢查權限。
- 若使用 MCP,確認其可執行範圍仍符合職責。
職務或專案變動時:
- 移除已不需要的功能,再補新的必要功能。
- 到管理員清單核對角色、開放幾項功能與能否登入。
- 由接手者完成實際工作驗收。
- 需要時查核 MCP 稽核紀錄。
合作結束時:
- 確認工作與進行中事項已有接手人。
- 讓舊管理員不再保有不必要的登入與功能存取。
- 從管理員清單複核最終狀態。
- 留下內部處理紀錄,避免日後無法釐清。
權限管理的標準只有一個:剛好夠用
權限太少,工作會卡住;權限太多,風險與責任範圍會被放大。實務上不需要設計複雜制度,只要持續做好四件事:依任務逐項授權、從管理員清單盤點、在人員異動時及時停用或調整,以及把 MCP 納入相同的權限與稽核規則。
最小權限不是一次性的設定,而是一套隨工作變動而更新的習慣。每次只問兩句就夠:這項功能現在是否真的需要?這個人現在是否仍應登入?答案不明確,就先查清楚,而不是先把權限留著。